GitHub güvenlik duyurularına gizli yorum ekledi: İç inceleme aynı kayıtta kalıyor
2 Ekim yeniliği, bakım ekibinin araştırmacıdan ayrı değerlendirmesini duyuru geçmişi içinde tutabiliyor.
Yeni teknik güncelleme, kalıcı belleğin yalnızca doğrulanan güvenli işlem ortamında açılmasını hedefliyor.
Duyuru / olay tarihi:
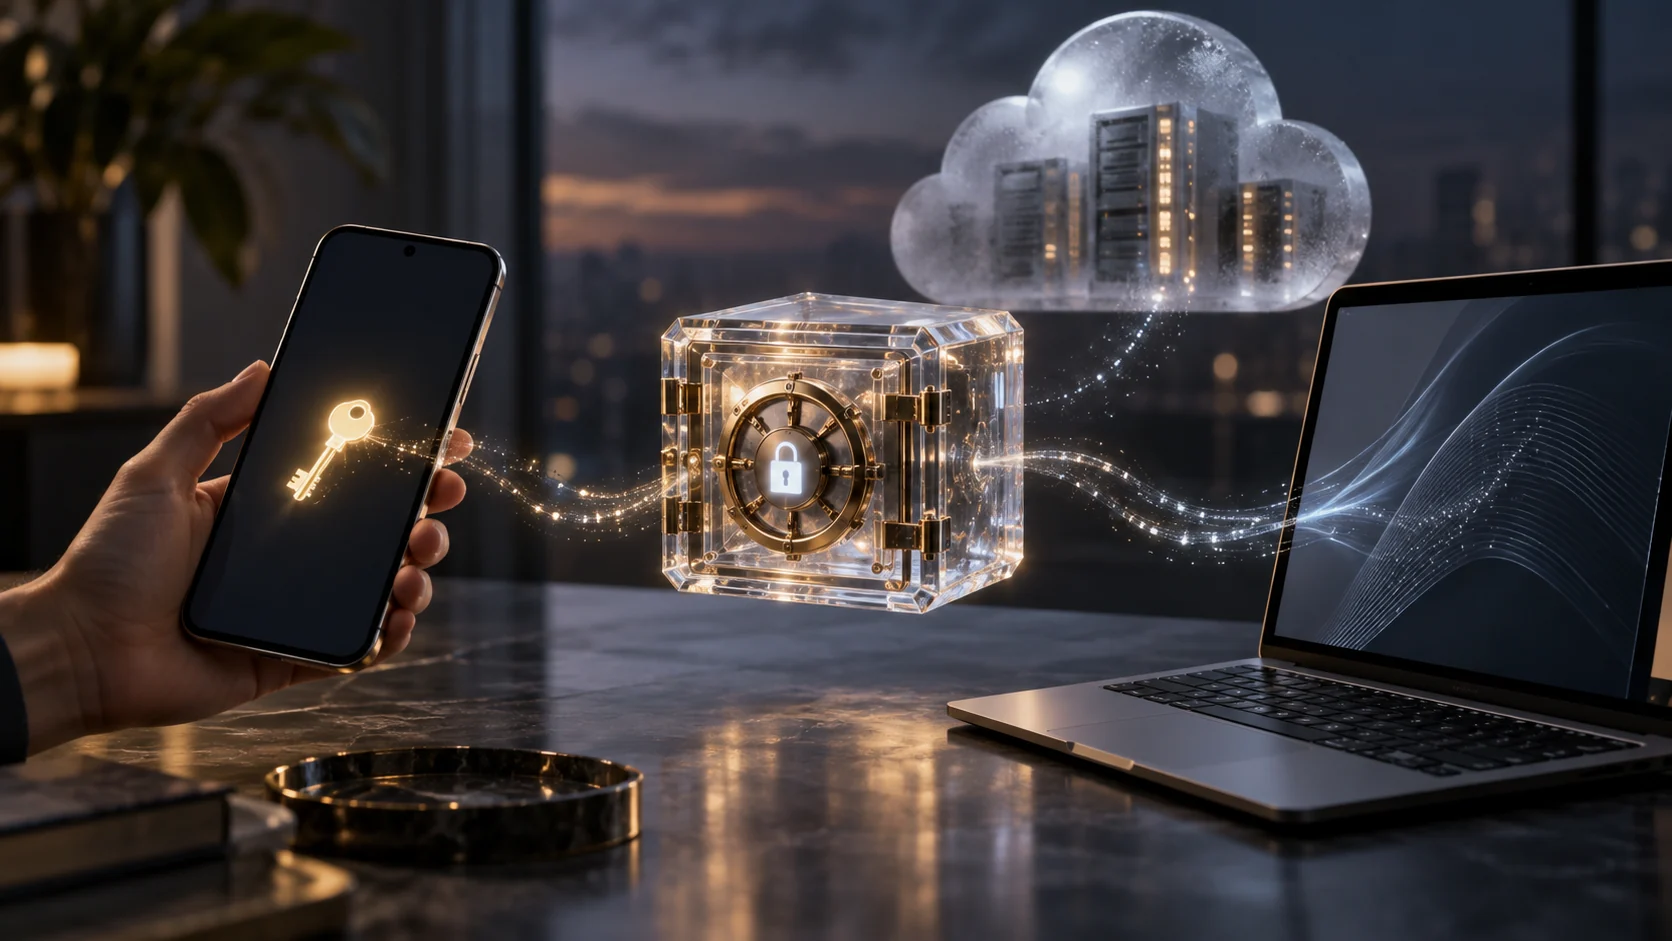
Google DeepMind, 23 Eylül 2026'da Private AI Compute için güvenli sunucu tarafı bellek mimarisini açıkladı. Güncelleme, kalıcı AI belleğinin şifreli depolamada tutulmasını ve ihtiyaç duyulduğunda güvenli işlem ortamında geçici olarak açılmasını ele alıyor. Bu teknik açıklama, bütün kullanıcı hesaplarında yeni belleğin aynı gün etkinleştirildiği anlamına gelmiyor.
Şirketin anlattığı tasarımda anahtarların kontrolü kullanıcı cihazlarında bulunuyor. Sunucu tarafındaki güvenli ortam, gerekli bilgiyi işlerken açıyor ve tekrar şifreliyor. Cihazın, veriyi alacak sunucu yazılımını doğrulayabilmesi ve yazılım değişikliklerine ilişkin şeffaflığın sağlanması da mimarinin parçaları olarak açıklanıyor.
Private AI Compute'un ilk ürün açıklaması 11 Kasım 2025 tarihli. Google Cloud'un gizli işlemeye ilişkin teknik yazısı ise donanım temelli izolasyon ve doğrulamayı ayrı bir altyapı yaklaşımı olarak anlatıyor. Bu kaynaklar, yeni bellek tasarımının bağlamını sağlıyor; her kullanıcı koşulunda bütün güvenlik iddialarının bağımsız olarak sınandığını göstermiyor.
Editoryal değerlendirmemize göre kalıcı bellek, kişisel AI deneyimi için önemli bir gerilim yaratıyor. Kullanıcının tercihlerini hatırlayan sistem daha yararlı olabilir; fakat daha fazla geçmiş bilginin saklanması, erişim kontrolünü daha önemli hale getirir. Verinin depoda şifreli olması ile işlenirken nasıl korunduğu farklı sorulardır.
Bu nedenle yeni mimariyi değerlendirirken yalnızca güçlü bir şifreleme ifadesiyle yetinmemek gerekir. Hangi yazılımın çalıştığı, cihazın bunu nasıl doğruladığı ve doğrulama başarısız olursa işlemin ne olduğu anlaşılmalı. Bizce güvenlik vaadi, kullanıcının normal akışta görmediği bu kararların açık biçimde belgelenmesiyle değerlendirilebilir.
Kalıcı bellek ayrıca kullanıcı arayüzünde anlaşılır kontroller gerektirir. Hangi bilginin hatırlandığı ve hangi kararın o bilgiye dayanarak alındığı belirsiz kalırsa, şifreli saklama iyi bir kullanıcı deneyimi sağlamayabilir. Bir tercih değiştiğinde eski bilginin nasıl güncelleneceği, kişiselleştirmenin doğruluğunu da etkiler.
Çok cihazlı kullanımda aynı beklenti daha da önemli olur. Kullanıcının bir cihazda yaptığı değişikliğin diğer cihazdaki davranışı nasıl etkileyeceği açık olmalı. Bu, açıklanan mimarinin bugün gösterdiği bir sonuç değil; kalıcı bellek ürünlerinin değerlendirilmesinde sorulması gereken pratik bir soru. Güvenlik ve tutarlılık birlikte düşünülmeli.
Google'ın güncellemesi, bulut AI'ında gizliliğin yalnızca depolama aşamasına indirgenmediğini gösteren teknik bir adım. İzlenmesi gereken sonraki gelişmeler, mimarinin hangi ürünlerde nasıl uygulanacağı ve kullanıcı kontrollerinin nasıl sunulacağı. Tasarımın ayrıntıları anlamlı, ancak teknik hedef ile yaygın ürün kullanımı arasındaki fark bugünkü haberde korunmalı.
Kaynak kontrolü: 2026-10-03. Metin yapay zekâ desteğiyle hazırlanmıştır.
■ MİZAN HABER
2 Ekim yeniliği, bakım ekibinin araştırmacıdan ayrı değerlendirmesini duyuru geçmişi içinde tutabiliyor.
1 Ekim değişikliği, güvenlik raporlarını inceleyen ekiplerin eksik bilgiyle uğraşmasını azaltmayı hedefliyor.
30 Eylül raporu, temmuzda kesilen bir faaliyeti anlatıyor. Şirket, veritabanı ihlali ile model etkileşimi üzerinden çıkarım toplamayı ayırıyor.